
PHP2Shell 两个严重漏洞已修复:WordPress 企业官网如何排查与维护?
发布日期:2026-10-22 15:28:58
更新日期:2026 年 10 月 22 日。本文依据 PHP、WordPress 及相关厂商公开公告整理,修复版本与处置建议请同时核对官方最新信息。
这两天,PHP 两个严重漏洞引发了不少网站运营者的关注:企业官网还能正常打开,是不是就不用管?WordPress 已经更新,是不是就安全了?安装安全插件,能不能解决这次问题?
对于使用 WordPress 的企业,当前应优先核实的是:网站实际使用的 PHP 是否已经安装本次安全补丁,并让修复在运行中的服务上生效。页面正常、后台能登录,都不能作为未受影响的判断依据。
一、这次 PHP 两个漏洞是什么?
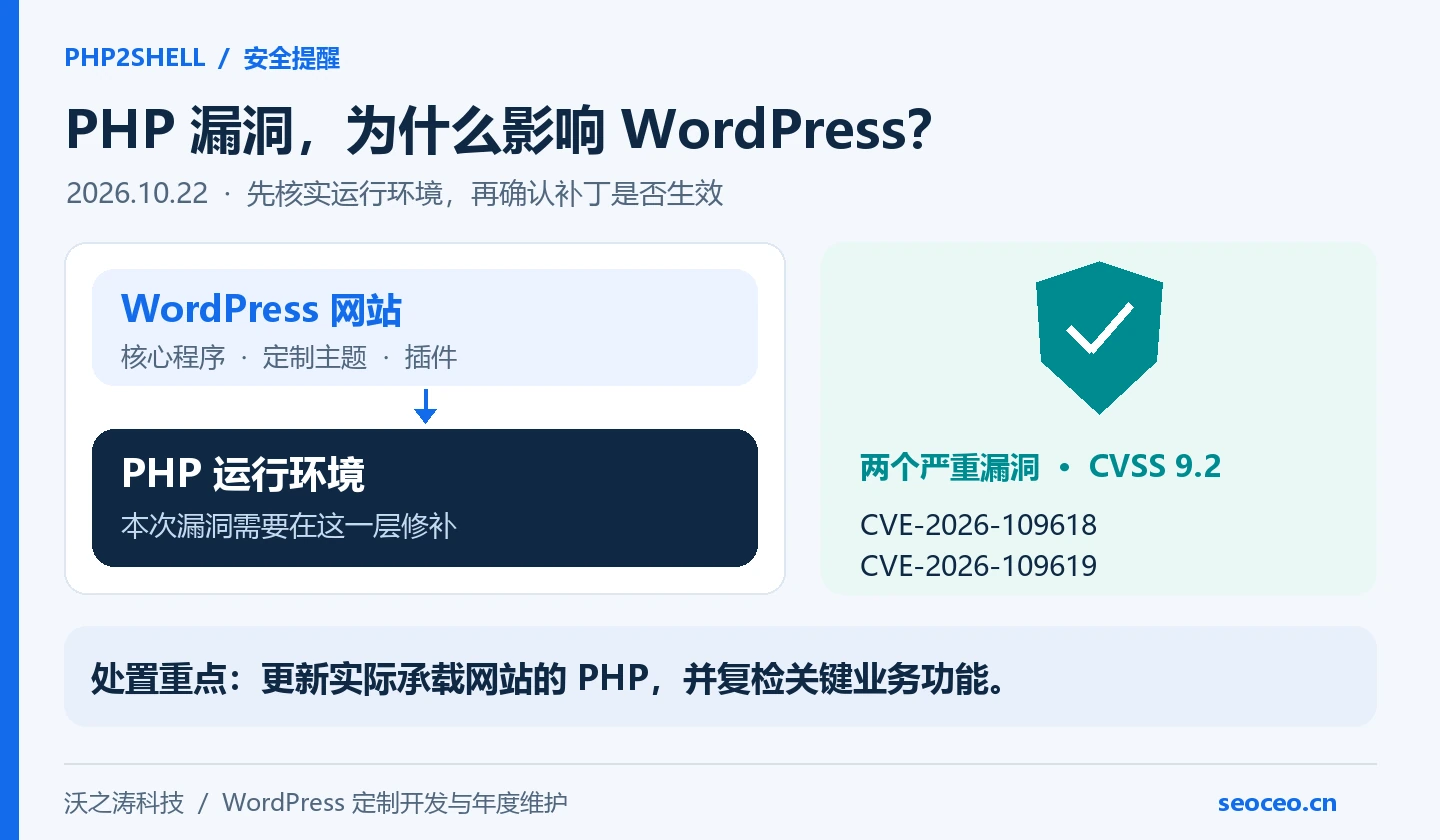
2026 年 10 月 21 日,PHP 项目发布安全更新,修复被称为“PHP2Shell”的两个严重漏洞:CVE-2026-109618 和 CVE-2026-109619。两者的 CVSS v4.0 评分均为 9.2。在满足利用条件时,未登录的攻击者可能以网站工作进程的权限远程执行代码。
- CVE-2026-109618:涉及内存不足时的异常处理,内部数据处于不完整状态后被错误使用,可能导致内存破坏和远程代码执行。
- CVE-2026-109619:涉及请求结束后的全局状态清理,后续请求可能访问已释放的内存,进而产生安全风险。
这是 PHP 运行环境层面的问题。网站是否能被实际利用,还与部署方式、配置、扩展和应用代码有关;不能简单认定所有网站已经被攻破,也不能因为使用 Linux、Nginx 或 PHP-FPM 就排除风险。PHP 官方要求对外处理 Web 请求的 PHP 安装及时更新,并特别提示了 Apache mod_php 的高风险。查看 PHP 官方公告。
二、WordPress 基于 PHP,更新网站程序就够了吗?
不够。WordPress 的核心、主题和插件运行在 PHP 环境之上,WordPress 更新与服务器 PHP 更新是不同的维护工作。
WordPress 官方已针对本次事件发布说明:漏洞并非 WordPress 专属问题,本次问题不需要、也没有计划通过 WordPress 更新修复。网站管理员需要核实主机商的 PHP 修补进度,必要时更新 PHP。可在后台“工具 → 站点健康 → 信息 → 服务器”查看当前 PHP 版本。查看 WordPress 官方说明。
因此,看到“WordPress 已是最新版本”时,还需要继续确认底层环境。安全插件可以提供部分检测和防护能力,但不能替换 PHP 本身的安全补丁。
三、哪些 PHP 版本已经修复?
PHP 官方本次发布的修复版本如下,同一受支持分支应更新至对应修复版本或包含该补丁的后续版本:
| PHP 分支 | 本次官方修复版本 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
这些版本由 PHP 基金会的安全发布说明再次确认。PHP 8.1 及更早版本已不在 PHP 项目常规安全支持范围内,老网站应尽快评估迁移至受支持版本。
注意区分“上游版本”和“发行版安全包”。部分 Linux 发行版或长期支持厂商会回移补丁,显示的 PHP 主版本号可能没有变化。是否修复,需要核对软件包的完整版本及厂商公告,不能只比较上述四个数字。Ubuntu 已公布各受支持发行版对应的修复包,并提醒更新后还需重启相关应用,使其使用已更新组件。查看 Ubuntu 修复说明。
四、企业 WordPress 网站现在应该做什么?
1. 先确认谁负责服务器环境
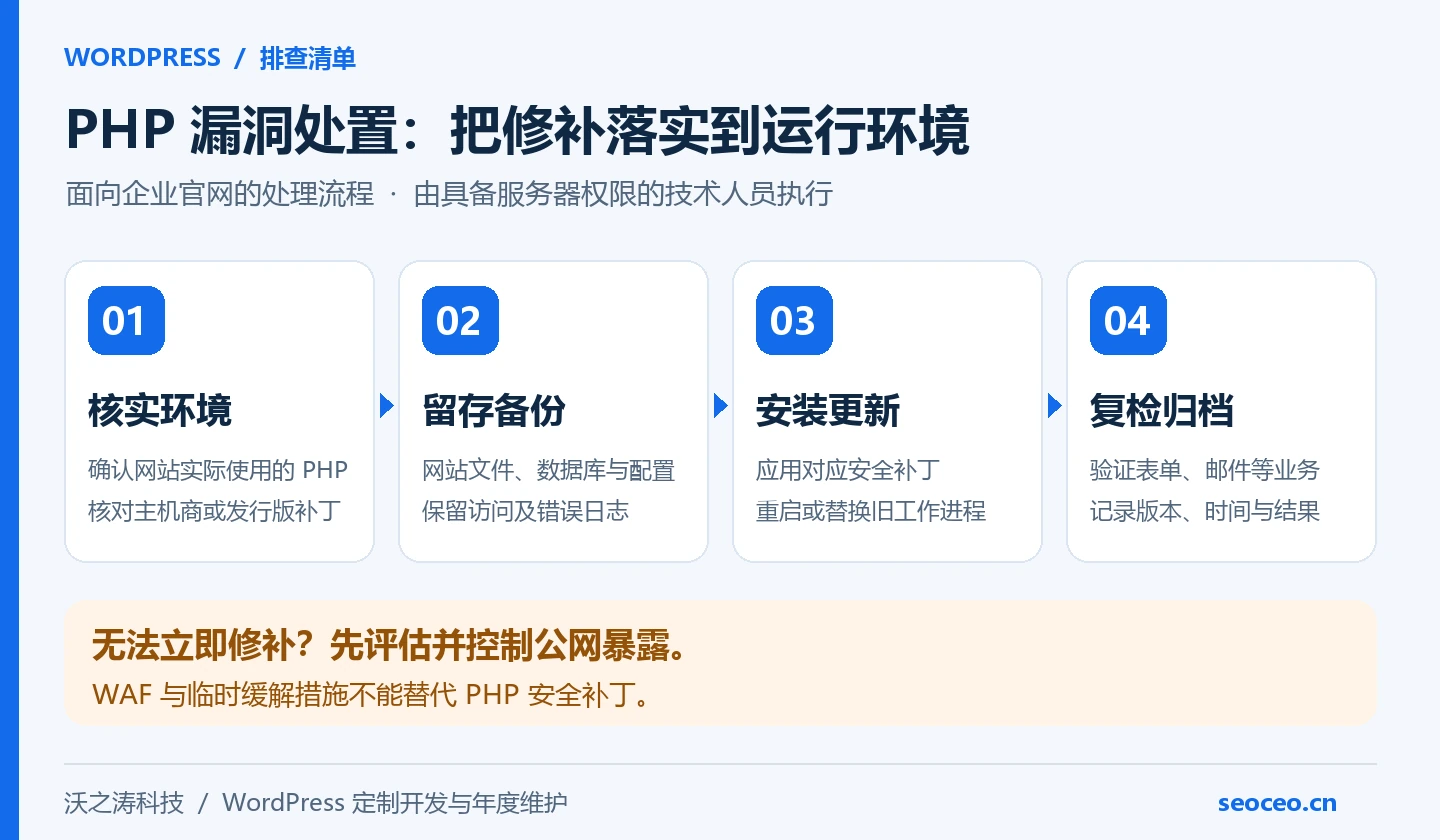
如果使用虚拟主机或托管服务,请联系主机商,明确询问:“CVE-2026-109618 和 CVE-2026-109619 是否已修复?对应的软件包版本是什么?运行中的 PHP 服务是否已完成更新生效?”
如果使用云服务器、宝塔面板或自建环境,需要由有服务器权限的人员核实。一个服务器可能安装多个 PHP 版本,不同站点和进程也可能使用不同版本;命令行显示的版本,不一定就是官网正在使用的版本。
2. 留存备份和日志,尽快安排修补
变更前留存网站文件、数据库及必要的环境配置,确认备份可读取,并保留访问日志和错误日志供后续排查。备份用于恢复与追溯,应与补丁处置同步推进,避免因等待常规维护排期而长期暴露。
对于有定制主题、定制插件、询盘表单、会员或电商功能的网站,应重点测试兼容性。能够通过同分支安全更新完成修复时,优先评估这条路径;跨大版本迁移需要额外验证。
3. 更新后复检业务功能
修补结束后,确认旧工作进程已退出、网站使用的是修复后的环境,再测试首页、后台、产品详情、表单提交、邮件通知、搜索及其他关键流程。涉及支付或外部接口的站点,还应检查对应业务链路。
不能把“更新按钮点过了”当作验收结果。维护记录应说明改了什么、何时生效、测试了哪些功能,以及是否存在待处理问题。如果已发现可疑文件、异常账号或跳转,还需保留证据并开展入侵排查;安装补丁本身不会清除已存在的恶意代码。
4. 无法立即修补时,先评估暴露风险
ENISA 等机构建议优先处理面向互联网的系统;无法及时修复时,应考虑暂时将受影响应用与公共网络隔离,直至补丁可以应用。具体措施需结合业务和部署环境决定。查看联合安全声明。
WAF 规则等措施可用于降低部分攻击路径的暴露,但不应被当作补丁替代品。不建议企业运营人员直接照搬网上的 PHP 参数修改方案,应交由技术人员结合官方公告评估。
五、这次事件,为什么与官网年度维护有关?
对企业来说,难点往往不是知道“有漏洞”,而是有人把后续工作落实:判断影响、联系主机商、准备备份、测试升级、复检功能,并留下可追溯的记录。
尤其是 WordPress 定制网站,上线时的交付验收不能覆盖未来所有环境变化。主题、插件、PHP、服务器组件及第三方接口都会持续变化;一个网站长期稳定运行,需要明确的维护责任和处理流程。
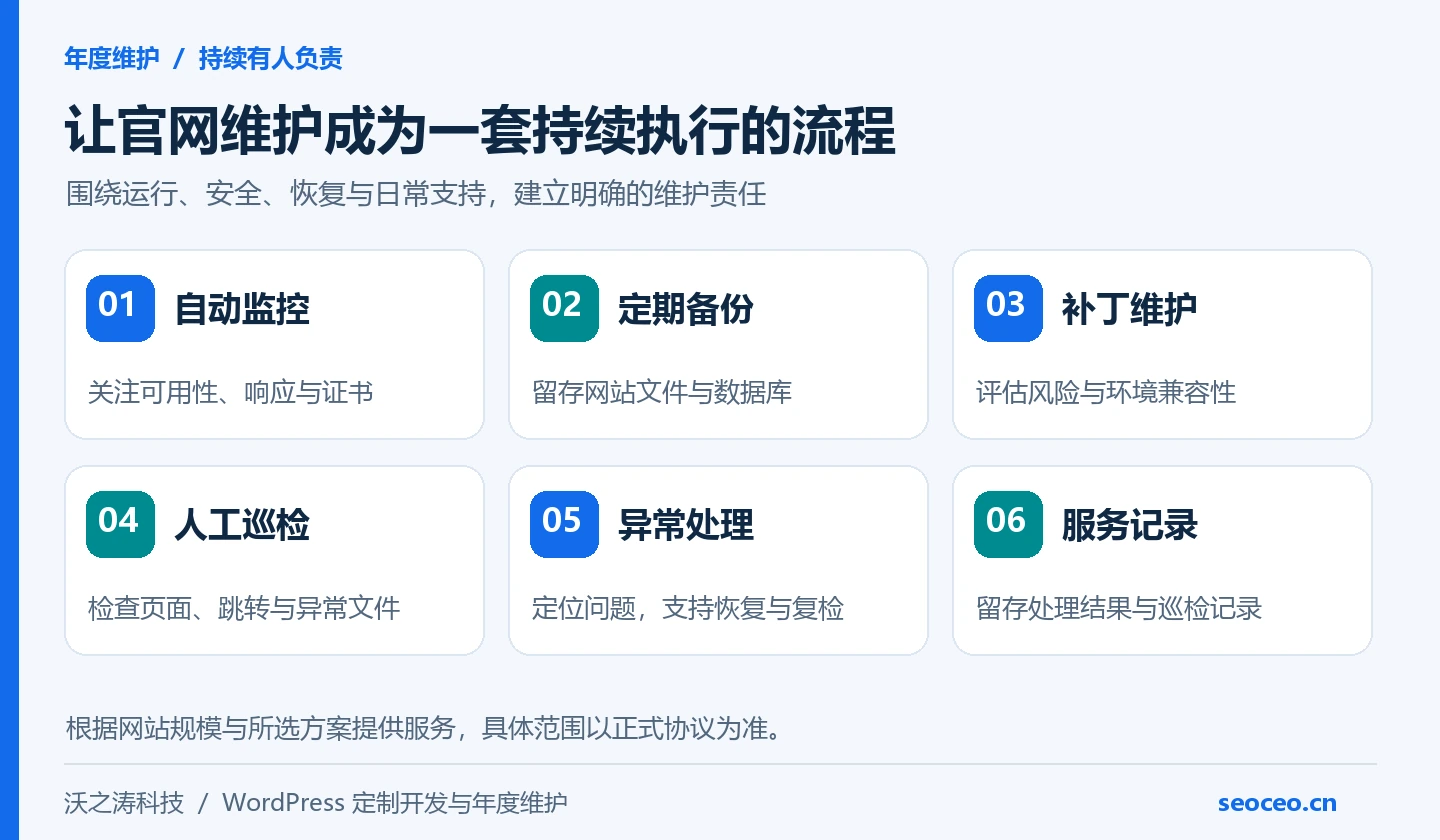
沃之涛科技提供面向长期运营网站的WordPress 网站年度技术维护与托管服务,围绕网站运行、安全和恢复能力安排维护工作:
- 7×24 小时自动运行监控:持续关注网站可用性、响应情况和证书状态,发现异常后提醒,再由人工确认和处理。
- 文件与数据库备份:按约定周期备份,为更新、误操作或故障后的恢复提供基础。
- 安全风险评估与漏洞处理:关注网站系统、主题及插件的安全问题,结合实际环境制定处理方案。
- 底层环境兼容性维护:根据方案提供 PHP、Nginx、MySQL、缓存等环境的兼容维护与升级建议,具体执行范围需结合权限和合同确认。
- 人工巡检与记录:按所选方案安排人工检查,关注异常跳转、页面篡改、可疑文件等问题,并留存处理记录。
- 日常技术支持:按方案处理文字图片替换、轻微样式调整和既有功能的小问题,减少反复沟通成本。
自动监控、人工巡检、补丁维护和备份恢复各有作用。网站能访问,不等于没有安全问题;有备份,也不代表可以忽略修补。年度维护的价值,是让这些工作持续有人负责。
目前官网提供基础保底 2588 元/年起、基础维护 6000 元/年起、标准官网维护 12800 元/年起等方案,高保障需求另行评估。不同方案的人工巡检频次、环境维护范围、响应安排和支持工时存在差异,具体服务以正式协议或合同为准;7×24 小时自动监控与人工巡检按各自机制提供服务。
六、不确定自己的官网是否受影响,可以从这里开始
整理网站地址、服务器或主机类型、当前 PHP 版本,以及是否使用定制主题或插件,联系主机商或技术维护团队核实本次补丁状态。请通过双方确认的安全渠道交接所需权限,不要在公开评论中提交账号密码。
如果你希望为 WordPress 企业官网建立持续的监控、备份、巡检和技术支持机制,可以查看沃之涛科技 WordPress 年度维护服务与方案对比,结合网站规模、定制程度和业务重要性选择维护方案。
咨询方式:18037781659(同微信,姜经理);17888593840(同微信,郭经理)。
参考资料:PHP 官方安全公告;CVE-2026-109618 官方详情;CVE-2026-109619 官方详情;WordPress 官方说明;Ubuntu 修复说明;ENISA 联合声明。